Аналітика iGaming
Космобет власник: стабільність топової гемблінг-платформи
Офіційний статус, прозорі правила, захист даних і стратегія сталого розвитку: як формується стабільність великої гемблінг-платформи.
Читати статтю
Онлайн-акаунт сьогодні — це доступ до грошей, документів і особистих даних. Особливо це стосується фінансових сервісів і гемблінг-платформ, де до профілю прив’язані банківські картки та історія транзакцій. Тривалий час стандартом захисту були пароль і одноразовий SMS-код. Але цей підхід поступово застаріває, а йому на зміну приходять Passkeys — ключі доступу на основі криптографії та біометрії.
SMS задумувалися як канал зв’язку, а не як засіб захисту. Тому одноразові коди мають кілька системних вразливостей:
Не випадково Національний інститут стандартів і технологій США (NIST) класифікує SMS як «обмежений» спосіб автентифікації, а великі технологічні компанії активно переводять користувачів на сучасніші методи.
Passkey (ключ доступу) — це пара криптографічних ключів, створена за стандартами FIDO2 і WebAuthn, які розробляє FIDO Alliance разом з Apple, Google, Microsoft та іншими компаніями. Публічний ключ зберігається на сервері сервісу, а приватний ніколи не покидає пристрою користувача.
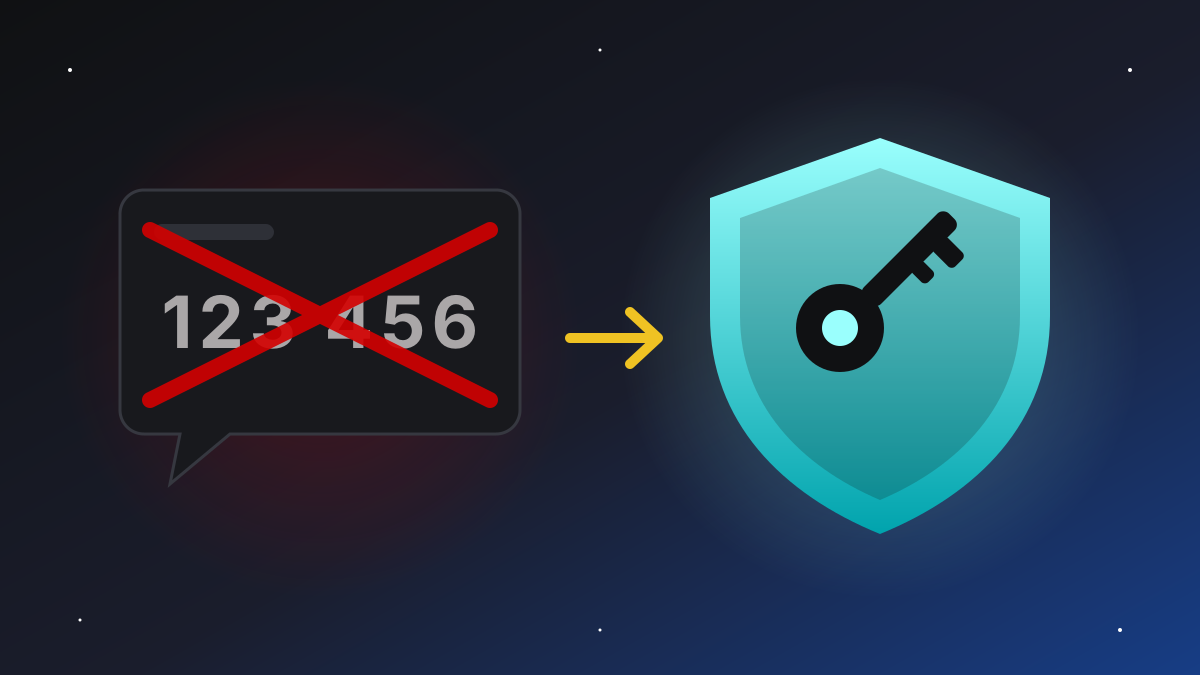
Ключ прив’язаний до домену сервісу, тому на фішинговому сайті він просто не спрацює. Зламати сервер і викрасти «паролі» теж марно: публічні ключі не дають змоги увійти до акаунта.
Біометрія в Passkeys — це лише спосіб розблокувати ключ на вашому пристрої. Відбиток пальця чи скан обличчя не передаються на сервер і не зберігаються в базі сервісу: вони залишаються в захищеному модулі смартфона чи ноутбука.
| Метод | Стійкість до фішингу | Зручність |
|---|---|---|
| Пароль | Низька | Потрібно запам’ятовувати |
| Пароль + SMS-код | Низька | Залежить від мобільного зв’язку |
| Застосунок-автентифікатор (TOTP) | Середня | Потрібно вводити код вручну |
| Passkey / апаратний ключ | Висока | Один дотик або погляд |
Легальні оператори зобов’язані верифікувати клієнтів і захищати їхні фінансові дані. В Україні для ідентифікації широко використовуються BankID і «Дія», а наступним кроком стає безпарольний вхід. Для оператора Passkeys означають менше зламаних акаунтів, менше звернень до підтримки і менше витрат на SMS. Для гравця — захист балансу та персональних даних від шахраїв.
Жодна служба підтримки не повинна просити вас продиктувати код підтвердження чи підтвердити вхід, який ви не ініціювали. Це головна ознака шахрайства.
Passkeys поєднують безпеку криптографії і зручність біометрії. Вони усувають головні слабкі місця паролів і SMS-кодів: фішинг, SIM-swap і витоки баз даних. Що більше сервісів підтримуватимуть цей стандарт, то швидше SMS-коди стануть резервним, а не основним способом захисту.
Розбираємо ключові тренди онлайн-гемблінгу, фінтеху та цифрової безпеки
Офіційний статус, прозорі правила, захист даних і стратегія сталого розвитку: як формується стабільність великої гемблінг-платформи.
Читати статтюРинки прогнозів перетворюють будь-яку подію на торговий контракт. Розбираємо, як вони працюють, чим відрізняються від букмекерів і чи стануть новою нормою.
Читати статтюUSDT і USDC обіцяють стабільність долара та швидкість блокчейну. Пояснюємо, як безпечно переказувати стейблкоїни і чому емітент може заморозити кошти.
Читати статтюЛіміти депозитів, нагадування про час і алгоритми, що помічають тривожні сигнали. Як технології роблять гру контрольованою.
Читати статтю